This post is also available in:
Desde o IMPACT, a energia do lançamento Idira tem sido incontrolável. As conversas com os clientes não diminuíram nem um dia. O hype é real, e é merecido.
Dois momentos se destacaram.
O primeiro foi quando Nikesh Arora, nosso CEO, definiu a identidade como o próximo ponto de inflexão na segurança cibernética, criado pela IA. Ele chamou a atenção para algo que o setor vem contornando discretamente há uma década: a hiperfragmentação da identidade em compartimentos isolados. PAM para a força de trabalho com privilégios. IAM para a força de trabalho mais ampla. NHI para as coisas novas. ISPM se você configurar incorretamente. IGA, se você não conseguir gerenciar.
Essas pequenas caixas têm instruções sobre como permanecer dentro delas. Exceto, como ele colocou, algumas dessas identidades estão presentes em todas as caixas. (Vale muito a pena assistir à palestra IMPACT).
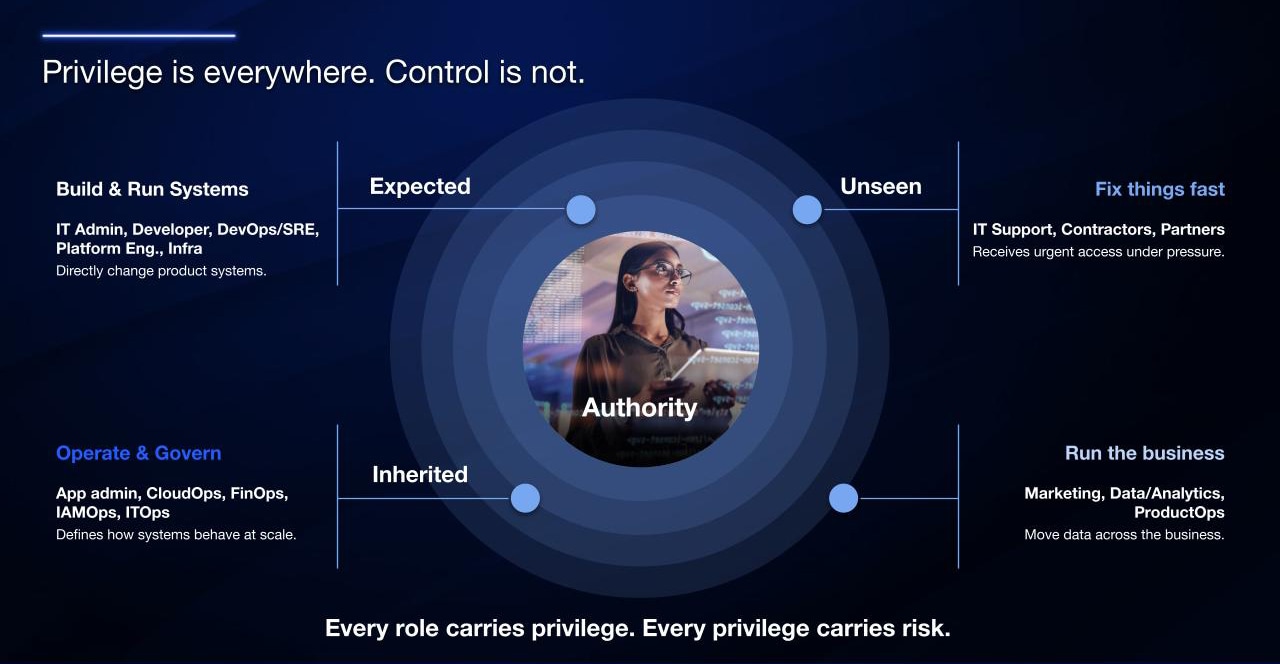
O segundo foi Peretz Regev, apresentando o Idira e a premissa por trás dele. Toda identidade tem privilégios, e a IA apresenta uma ação autônoma na velocidade da máquina que torna isso impossível de ignorar.
Todo CISO e líder de identidade com quem conversei naquela semana fez a mesma pergunta: Como isso funcionará na segunda-feira de manhã?
"Democratizar" os controles de privilégio significa ampliar o rigor do gerenciamento de acesso privilegiado para todas as identidades que, agora, possuem privilégios: Usuários da força de trabalho, cargas de trabalho, máquinas e agentes de IA.
IAM e PAM: O que permanece igual e o que precisa mudar
Eu não quero viver em um mundo onde afirmamos que a última década de trabalho com privilégios foi um fracasso. Não foi. A geração PAM criou cofres, isolamento de sessão, elevação just-in-time, gravação e controles de ciclo de vida para as contas e ambientes de maior risco. Esses controles devem permanecer. O que precisa mudar é o alcance.
As caixas pararam de funcionar no momento em que um único fluxo de trabalho começou a ser executado em todas elas.
- Um usuário da força de trabalho pode alterar uma configuração de produção por meio de um console SaaS.
- Um desenvolvedor pode implantar código que altera a produção.
- Uma carga de trabalho pode usar um banco de dados do qual todo o trimestre depende.
- Um agente de IA pode fazer as três coisas em nome de outra pessoa.
A maioria das tentativas de acesso é legítima em qualquer empresa. Não precisamos de um cofre estilo administrador e um fluxo de aprovação antes de cada uma delas. E a solução não é adicionar outra categoria de identidade à pilha. É a plataformização. A democratização do privilégio consiste em usar o rigor desenvolvido para a população mais vulnerável e menor e aplicá-lo em todas as populações com privilégios. Mantenha o que funciona. Amplie para todos que precisam.
Os três "Ss" do gerenciamento de privilégios democratizado
A maneira de avaliar qualquer modelo de privilégio democratizado, incluindo o nosso, é verificar se ele entrega três coisas ao mesmo tempo:
- Escala. Os controles devem alcançar todas as identidades que agora detêm privilégios por meio de um único plano de controle, não cinco. A proporção máquina/pessoa de 109:1 é uma realidade de dimensionamento que toda superfície de controle de privilégios precisa lidar.
- Velocidade. As decisões de privilégio são executadas na velocidade da máquina, não na velocidade agonizante de uma fila de aprovação. O acesso Just-in-time (JIT) se torna o ritmo padrão, não a exceção. Avaliação contínua, não revisão de acesso trimestral. O controle precisa se mover na velocidade do atacante, que é mais rápida do que a velocidade da sua caixa de entrada.
- Segurança. O maior controle de privilégio disponível é limitado ao que a identidade está fazendo, apenas quando a ação exige isso e sem interromper o trabalho. Privilégio sem permanência (ZSP) é o padrão para toda a superfície de identidade.
O que muda para as pessoas: Gerenciar o privilégio da força de trabalho
Atualmente, um usuário comum da força de trabalho tem acesso a sistemas que podem causar danos reais se forem usados indevidamente. Eles podem alterar uma configuração de produção com um console SaaS. Eles podem solicitar que um assistente de IA extraia dados de clientes para um documento de trabalho. Eles podem enviar código por meio de um fluxo de trabalho de baixo código que é executado na produção. Eles podem aprovar a integração de um fornecedor. Esse é um risco diferente daquele para o qual o modelo de IAM foi criado.
Vamos ser diretos: privilégio não é mais algo que você pode atribuir a um cargo ou à participação em um grupo.
O mesmo usuário pode executar uma tarefa de baixo risco pela manhã e uma de alto impacto à tarde. O controle precisa entender a diferença sem monitorar cada clique. O que importa é a ação, o que ela afeta, qual assistente ou agente está envolvido e se ela justifica uma proteção de privilégio.
Para a equipe que está desenvolvendo isso, o trabalho muda de modelar quem uma pessoa é para o que ela está fazendo, e em nome de quem.
Mesmos princípios, novas identidades: Máquinas, cargas de trabalho e agentes de IA
O gerenciamento de acesso privilegiado ensinou ao setor como lidar com identidades de alto risco. Descubra o que existe. Aplique controles rigorosos quando o acesso for concedido. Monitore o que acontece. Retire o acesso quando o trabalho for concluído. Esses princípios estão corretos. Eles foram apenas aplicados a uma pequena parte da superfície de identidade.
É isso que acontece quando ampliamos esses princípios a cada identidade não humana.
- Máquinas e cargas de trabalho. O segredo estático armazenado em um arquivo de configuração ou em uma entrada de cofre é o formato antigo. O novo formato é a identidade de carga de trabalho vinculada à atestação, com credenciais geradas para uma chamada específica que a carga de trabalho está fazendo e removidas após a conclusão. O mesmo controle rigoroso, mas que agora opera na velocidade e no escopo do trabalho real, não na velocidade de uma rotação trimestral de chaves.
- IA agindo em nome de uma pessoa. Hoje, a maioria das empresas usa o Copilot ou o Claude na pilha de produtividade. Os recursos de agentes são disponibilizados no SaaS que a equipe de segurança não adquiriu. A IA age na sessão de uma pessoa, usando uma parte do acesso da pessoa, acessando mais dados em uma única ação do que a pessoa faria sozinha.
Privilégio democratizado significa que o assistente obtém uma parte desse acesso que é delimitada, observável e revogável. Ele não pode escalar além do acesso da pessoa, e a verificação de privilégio ocorre na chamada, não no login. A maioria dos programas de identidade ainda não modelou isso. É o trabalho imediato.
- Agentes de IA autônomos. A próxima camada. Sua própria identidade, seu próprio privilégio delimitado, sua própria trilha de auditoria. As equipes que hoje sabem lidar bem com o trabalho em nome de são as que conquistarão autonomia nos termos definidos por elas. As pessoas que ignoram isso herdam autonomia sem controles em vigor. 99% das organizações já usam agentes de IA autônomos, e a maioria desses agentes usa credenciais humanas ou de máquina que nunca foram dimensionadas para esse tipo de trabalho.
O modelo operacional que garante a segurança de identidade em grande escala
O administrador que cria o programa PAM é o que sustenta toda esta história. Se a função não mudar, nada do que foi dito acima escala. Os controles alcançam mais longe, a fila aumenta, a equipe fica sobrecarregada e o programa recua silenciosamente para o privilégio exclusivo de administrador alguns trimestres depois.
A mudança é de guardião para arquiteto: de aprovar cada solicitação para projetar o sistema que toma decisões de aprovação na velocidade da máquina. O trabalho passa da produtividade operacional para o projeto operacional, com base em três princípios que a equipe agora domina de ponta a ponta. Descoberta, controle e governo.
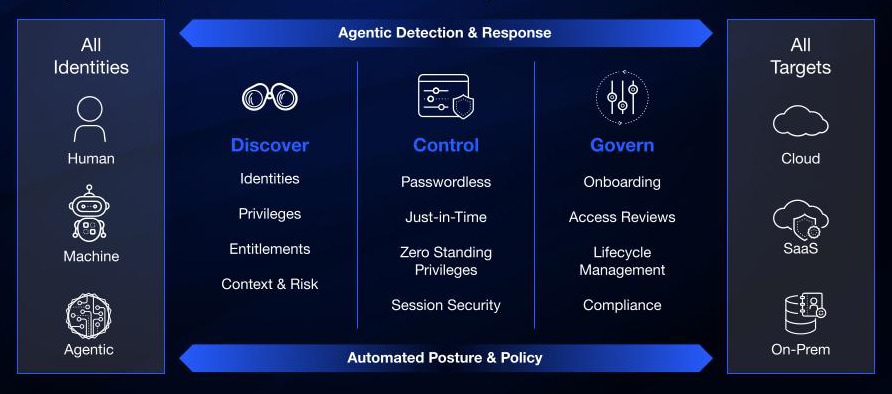
| Descoberta | Mantém uma visão contínua de cada identidade, seus direitos e os caminhos de acesso que ela pode alcançar. | Substitui as varreduras de inventário trimestrais por uma visão dinâmica de identidades humanas, de máquina e de agentes. |
| Controle | Aplica o controle de privilégio certo à ação certa no momento certo. | Torna o ZSP e o acesso just-in-time o padrão para usuários da força de trabalho, desenvolvedores, cargas de trabalho e agentes. |
| Governança | Registra, revisa e atua sobre cada decisão, atribuição, revogação e exceção de privilégio. | Transforma a conformidade de um exercício de montagem trimestral em um estado contínuo da plataforma. |
Sem essa mudança, cada novo desenvolvedor, carga de trabalho e agente acaba voltando para a mesma fila de administrador O imposto de fragmentação de 12 horas não desaparece. Ele se acumula.
Esta é a mudança mais difícil no programa. É também aquela que começa a dar retorno no dia em que começa.
Idira: Plataforma unificada de segurança de identidade
Durante a maior parte da última década, a identidade tem sido um projeto de integração. PAM, IAM, NHI, ISPM, IGA. Cada ferramenta foi entregue com instruções para fazê-las funcionar juntas. Esse modelo não suporta uma proporção de identidade de 109 para 1.
O Idira é a plataforma de segurança de identidade criada para descoberta, controle e governança de privilégios em identidades humanas, de máquina e de IA. Ele se posiciona juntamente com o Strata e o Cortex como o terceiro pilar da plataforma na Palo Alto Networks, e o trabalho de integração é tarefa da plataforma, não sua.
Quando você olha para sua arquitetura, essa consolidação de plataforma nativa se traduz diretamente em automação pré-configurada e pronta para uso onde o privilégio vive hoje:
- O Cortex recebe sinais de identidade próprios para aprimorar a detecção e acionar uma resposta orientada por identidade com o Idira.
- O Prisma Browser coloca controles de acesso privilegiado onde os usuários empresariais já trabalham.
- O Prisma AIRS 3.0 amplia esses controles para agentes de IA por meio de integração nativa com o Idira.
- A segurança de confiança de próxima geração, que nós lançamos na RSA no início deste ano, automatiza o ciclo de vida de certificados na camada de rede.
A equipe que executa o programa não passa a semana reunindo uma visão de eventos de identidade de cinco sistemas desconectados. A visão já está pronta.
Esta é uma decisão para hoje
Adiar isso não ganha tempo. Usuários da força de trabalho têm acesso a sistemas que podem causar danos reais e imediatos. A quantidade de identidades de máquinas são muito maiores que as humanas, e os assistentes de IA estão sendo executados em ferramentas de produtividade que foram lançadas no último trimestre, com ou sem a aprovação da equipe de segurança. Cada uma dessas identidades tem privilégios, mas os controles ao redor delas ainda são aqueles criados para o nível de administrador. A IA acelera cada parte disso. Agora, os invasores podem se mover do ponto de apoio para a exfiltração em 72 minutos.
As mesmas proteções, que antes eram reservadas aos administradores, agora, devem ser ampliadas para toda a empresa. Elas devem ser aplicadas sempre que a ação exigir e permanecer invisíveis onde não for necessário. Seu modelo operacional deve ser executado na velocidade do sistema que está protegendo.
É isso que o Idira foi criado para entregar.
Saiba mais sobre a segurança de identidade de próxima geração em paloaltonetworks.com/idira.
A seguir, mostraremos como o Idira ajuda:
- Descubra todas as identidades, direitos e caminhos de acesso
- Controle o privilégio no momento da ação
- Governe cada decisão e resultado
- Potencialize a segurança orientada por IA para a era agêntica.
Perguntas frequentes
O que é o gerenciamento de privilégios democratizado?
O gerenciamento de privilégios democratizado estende o rigor do gerenciamento de acesso privilegiado além dos administradores tradicionais para todas as identidades que possuem privilégios, incluindo usuários da força de trabalho, cargas de trabalho, máquinas e agentes de IA.
Como o gerenciamento de privilégios democratizado se aplica a identidades não humanas?
Ele traz descoberta contínua, controles de privilégio baseados em ação e governança para máquinas, cargas de trabalho e agentes de IA. O acesso pode ser limitado ao trabalho que está sendo realizado e revogado quando esse trabalho for concluído.
Por que a IA muda o gerenciamento de privilégios?
Assistentes de IA e autônomos podem agir na velocidade da máquina e operar com acesso delegado de pessoas ou máquinas. A segurança de identidade precisa descobrir esses caminhos de acesso, controlar privilégios no momento da ação e governar o que acontece a seguir.