情報漏洩被害の公表が連日のように行われ、2017年のランサムウェア「WannaCry」の世界的拡散、2015年の一連の標的型サイバー攻撃被害を上回る様相を呈しています。パロアルトネットワークスにも、多くのお客様からお問い合わせをいただいている状況を受けて、定量的なデータと定性的な情報で最近のインシデント被害の傾向をまとめてみたいと思います。
セキュリティインシデントの適時開示は過去最多ペース
上場企業には、業績はもちろん事業に影響を与えるような事象が発生した場合、投資判断に影響を与える重要情報を、証券取引所の規則に基づいて、公平かつ迅速に公表する「適時開示」が求められています。セキュリティインシデントも例外ではありません。
この適時開示を見ると、最近のセキュリティインシデントの全体的な傾向を垣間見ることができます。まず第一に、ランサムウェア被害や情報漏洩をはじめとした、セキュリティインシデントによる適時開示そのものが増加傾向にあります。2026年はすでに68件と、10月16日時点で2024年の29件の2.3倍、2025年の46件の1.5倍増加しており、サイバー犯罪による被害そのものが増加傾向にあることがわかります。
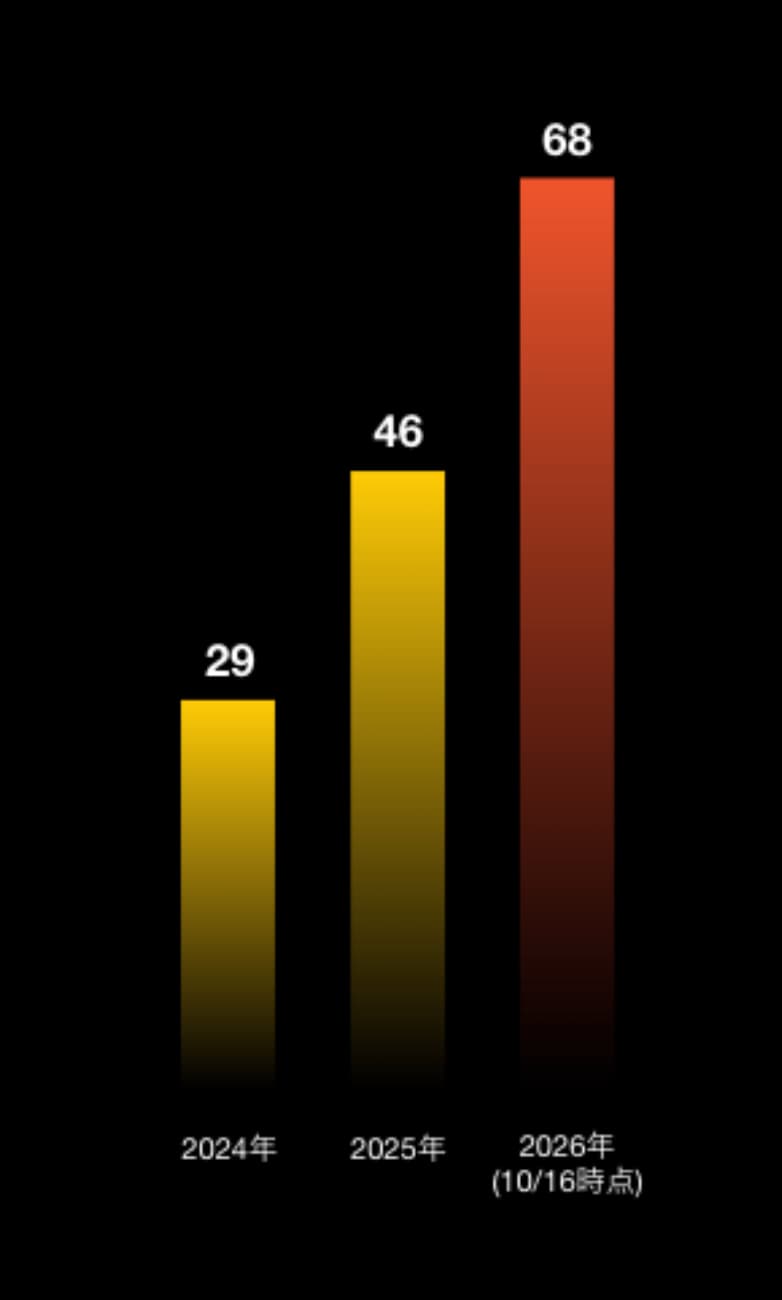
図1:年別適時開示件数推移
(上場企業による適時開示をもとに作成)
当然ながら、特にランサムウェア被害による事業停止のリスクを中心に、サイバーリスクが企業の事業継続はもちろん業績に影響を与えうる経営課題として捉えられていることも、株主や投資家に対する説明責任としての適時開示の増加要因になっていることは間違いないでしょう。
2026年下半期のキーワードは「情報漏洩」「Webシステム」「攻撃手法の多様化」
これをさらに半年毎に細分化してみると、さらにいくつかの傾向が見えてきます。セキュリティインシデントの適時開示件数は、2026年下半期(7月以降)は35件と過去最高だった上半期の33件を10月16日時点で上回っています。その上で、特に顕著なトレンドが情報漏洩の急増です。下半期に入るとこれまで主流だったランサムウェアの被害が減少し、情報漏洩被害が上半期と比較して24件と10月16日時点で3倍にも膨れ上がっています。
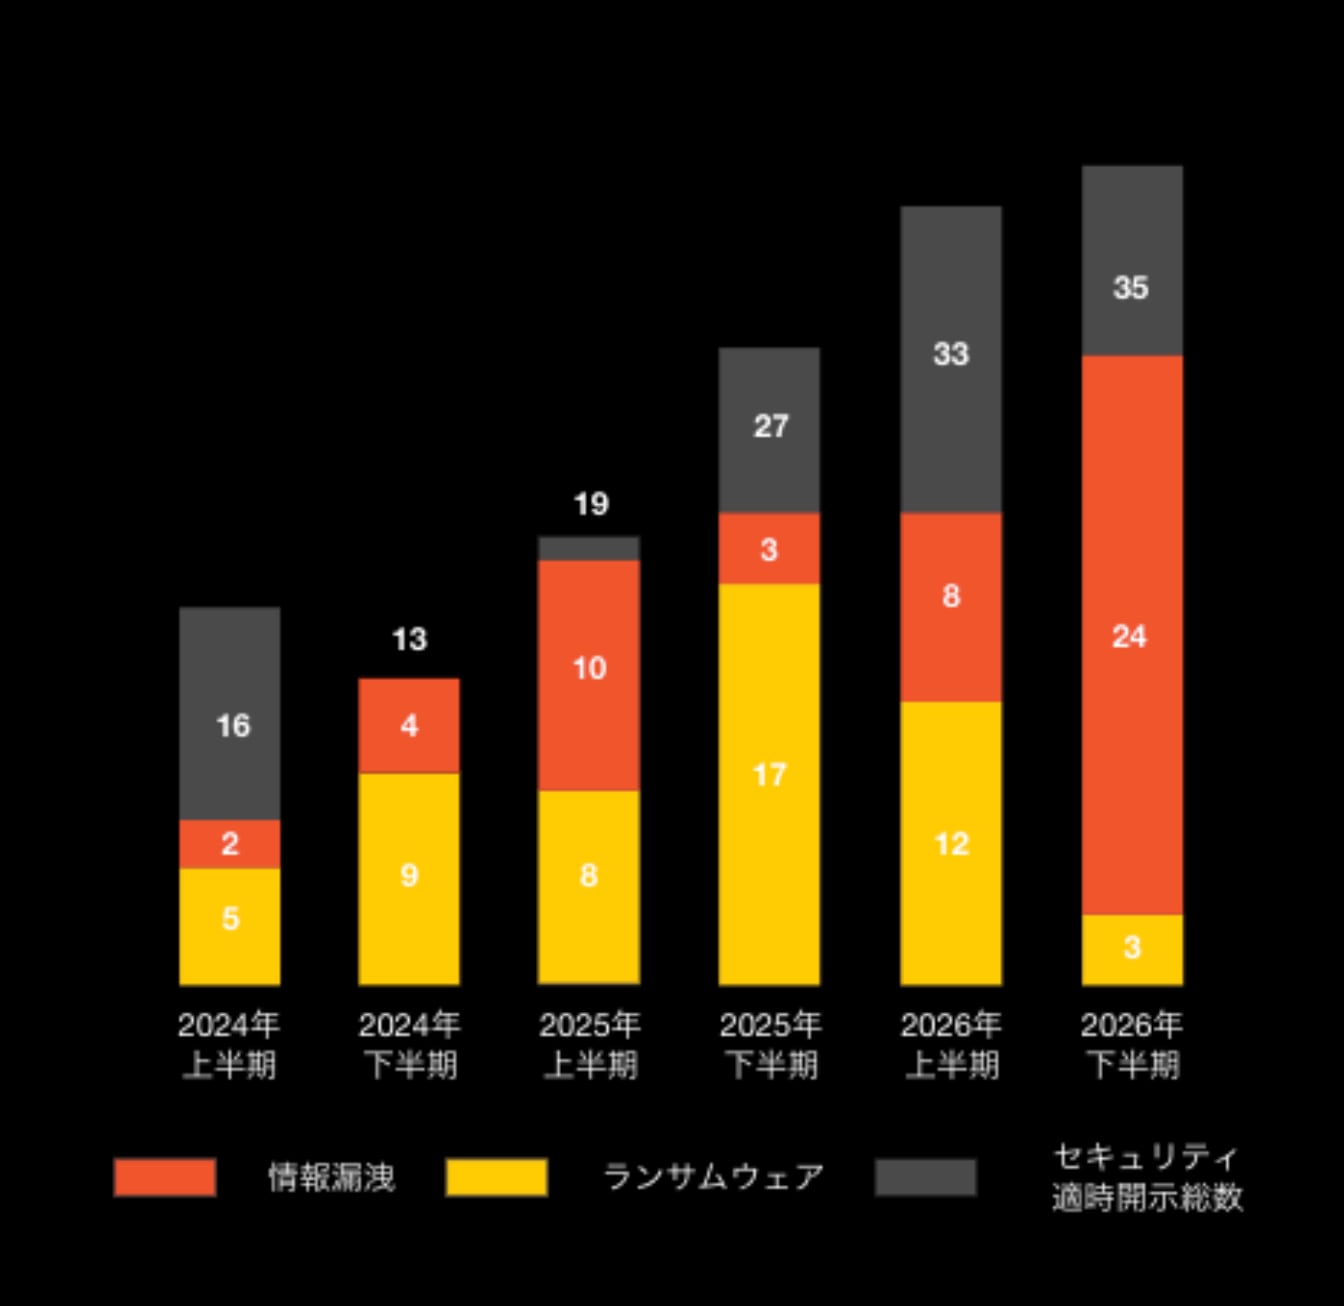
図2:適時開示件数推移・内訳
(上場企業による適時開示をもとに作成)
中でも顕著なのが、ECサイト、会員サイト、予約管理システムなどの個人情報を保持するWebシステムと考えられるものでのインシデントが圧倒的に多い点です。2026年下半期の適時開示インシデント35件のうち27件と全体の77%を占めており、Webシステムが明確に標的になっていることがわかります。上半期と比較して3倍増となっており、攻撃は9月下旬からという味方もあるようですが、上場企業による適時開示のスパイクを見ると8月からと見ることができます。
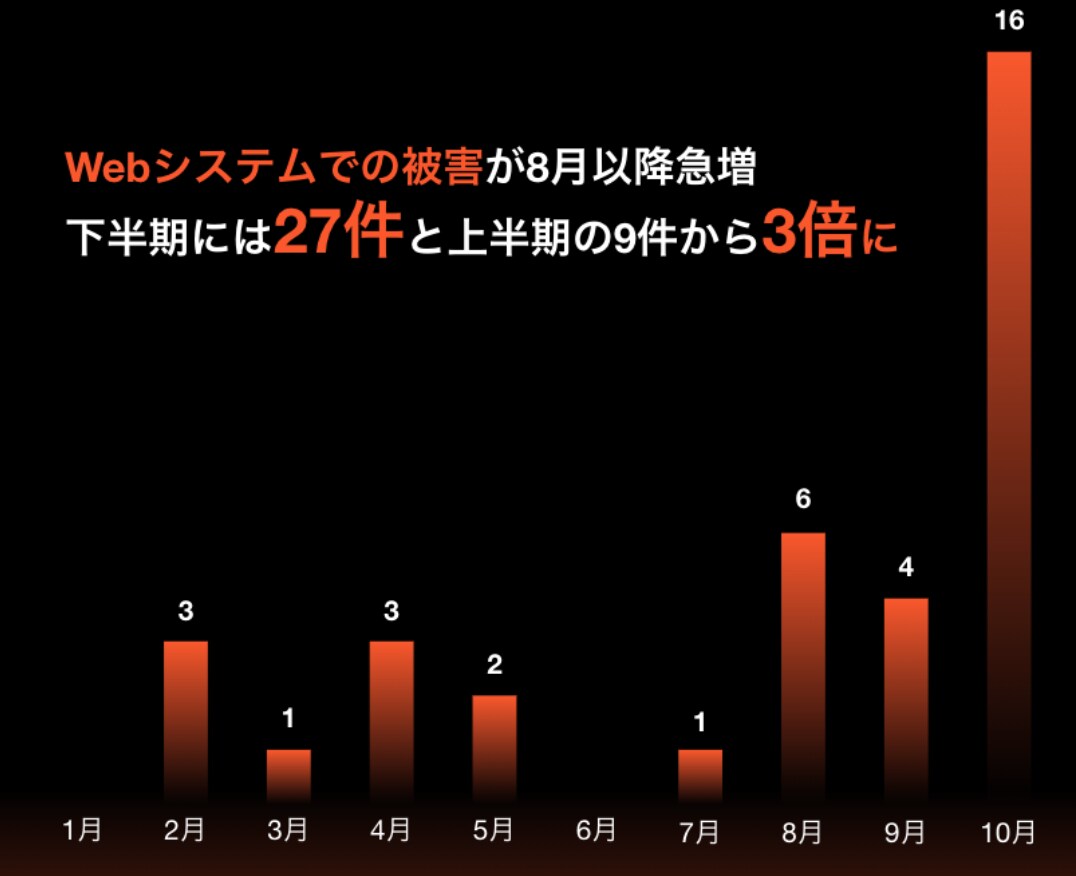
図3:Webシステムでのインシデント推移
(上場企業による適時開示をもとに作成)
もう1つ顕著なのが、攻撃手法です。例えば2017年にWannaCryが世界的に連日被害をもたらした際にはSMBの脆弱性、2015年に標的型サイバー攻撃が流行した際にはなりすましメールと、特定の攻撃手法が使われていましたが、2026年下半期は脆弱性、設定の不備、アカウント窃取など、特定の攻撃手法に依存しておらず多様化している様相を呈しています。中には、国立研究開発法人情報通信研究機構(NICT)からの発表にもあるように、モバイルアプリに関係すると考えられる被害も複数公表されています。
AIによる攻撃にAIで対抗する必要性
情報漏洩被害件数の多さだけでなく、この攻撃手法の多様化とみられる動きも、「AIが使われているのでは」と言われている要因といえます。これまでも、パロアルトネットワークスでは7月、9月と、Unit 42が確認したAIエージェントを悪用したサイバー攻撃に関してブログで情報公開してきました。
9月末以降、オープンソースのAIペネトレーションテストツールを使ったサイバー攻撃で、韓国金融機関計16社が被害を受けたことが話題になっています。Unit 42では、9月6日時点で同一サーバーとの通信を複数の顧客環境で確認しています。加えて、Cortex Xpanseによって、サーバーの露出したオープンディレクトリから検索ツール、モバイルリバースエンジニアリングツール、カスタムエクスプロイトスクリプトなどを8月29日時点で確認できています。
同様のツールは、世界各地で展開されていることを45件確認しており、このようなAIを活用したサイバー攻撃は、業種や国・地域に関係なく今後一層拡大することが懸念されます。個人情報の漏洩はもちろん、機密情報の流出やランサムウェアによる破壊活動の被害を防ぐために、経営層のリーダーシップに基づく組織的なセキュリティ強化が求められます。
様々なテクノロジーにより企業のインフラが複雑になることで、脆弱性に対する対応がこれまで以上に厄介な問題になっています。しかしながら、攻撃者が発見・悪用する前に脆弱性を発見して修正・対応することで、インフラ全体でアタックサーフェスを削減する取り組み、そのためにAIを活用することが不可欠になっています。同時に、脅威の検出・対応においても、AIドリブンのアプローチを採用することで被害を防ぐアプローチも必要です。
脆弱性のリスク評価からパッチ・緩和策の適用、セキュリティ監視による脅威の検出・対応に至るまで、従来の人による判断、手作業による対応から、AI・自動化を駆使した継続的なサイクルとしての対応に変革することで、マシンスピードで行われる攻撃に対抗するためのセキュリティ基盤の構築が求められています。